零信任安全
发布时间:2026-04-18 08:29
產品概述
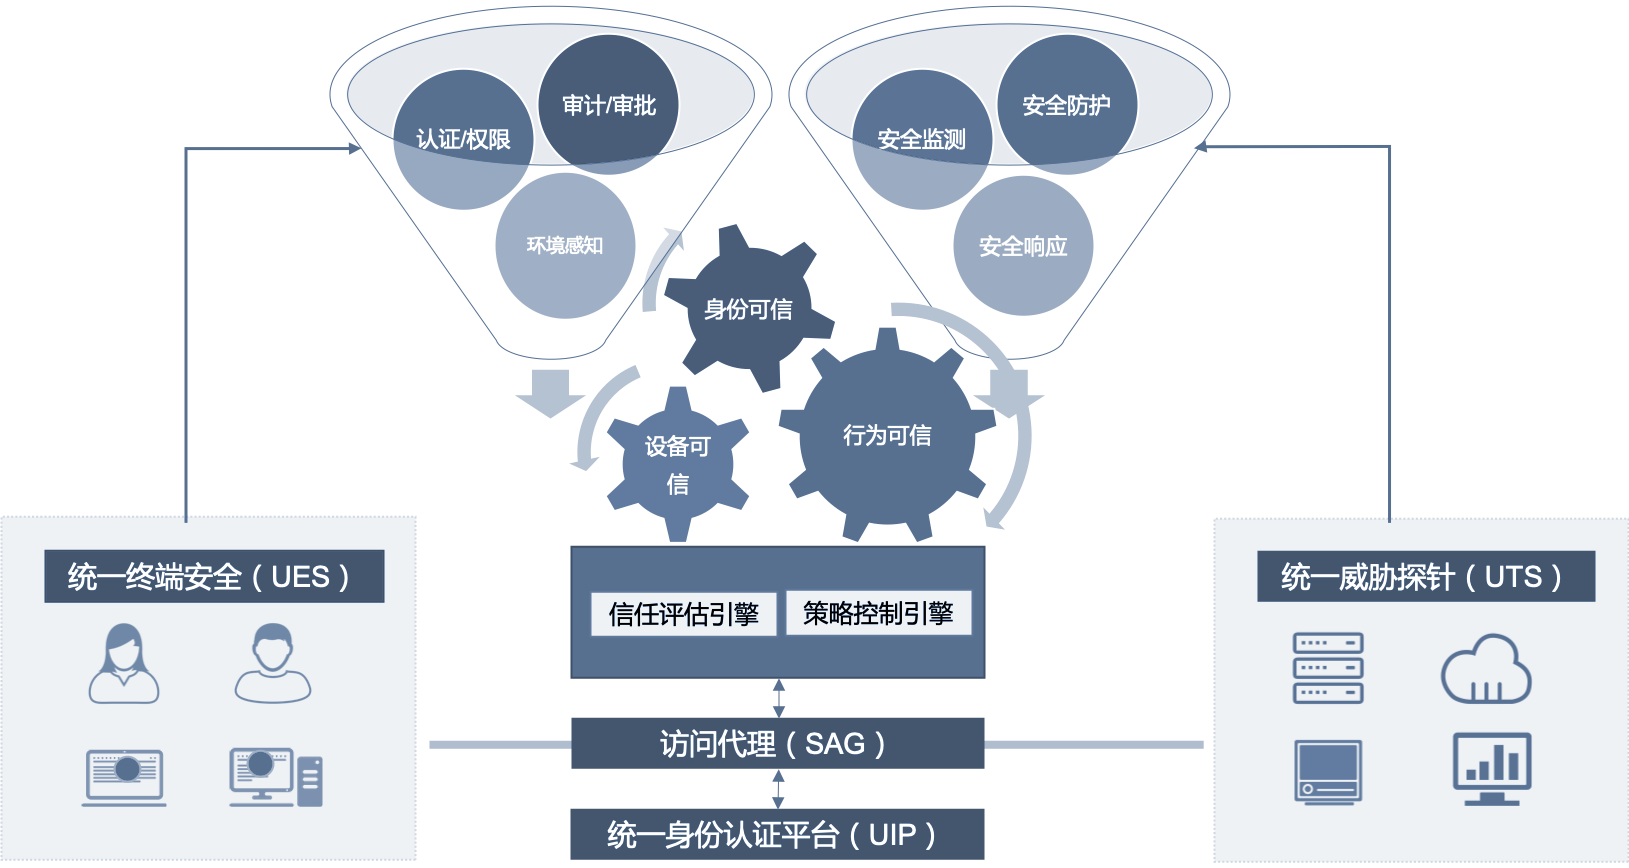
零信任安全防護,遵循零信任安全理念,組合終端安全,身份識別與管理,網路安全,應用和資料安全,安全分析合作與響應等模塊,構建以用戶信任和設備信任為基礎,持續評估訪問過程的行為可信,自我調整存取控制的零信任安全架構。
客戶價值
(一)受控的網絡存取控制
零信任網絡摒弃靜態的存取控制規則,持續驗證訪問實體的安全和身份,動態調整存取控制規則。 這種存取控制,是主動的、動態的、受控的。
(二)减少攻擊面
零信任網絡,採用先認證後訪問的管道,把應用隱藏在後面(通常是先訪問代理設備),减少應用或資產的暴露,從而减少攻擊面。
(三)降低安全風險
默認不信任任何設備和用戶,以及基於持續風險評估來做訪問決策,加密傳輸等措施,能够降低安全風險。 尤其是對應用和數據的保護,减少數據洩漏的安全風險。
(四)提高員工訪問體驗和工作效率
單點登錄(SSO)和多因素認證(MFA)等身份認證措施,提升了應用訪問的安全性,同時提高了用戶訪問系統的體驗。 單點登錄頁面,一次認證,自動登錄,提高工作效率。
產品優勢
1用戶可信
任何用戶,在訪問應用前先取得認證和授權才能訪問資源;
2設備可信
設備當前安全性,終端安全防護措施,以及安全基線情况;
3行為可信
訪問會話建立後,持續評估用戶和終端的行為,確保沒有惡意行為發生。 一旦發現訪問實體的异常行為,比如掃描或者暴力破解,意味著信任等級的降低,零信任網絡可以切斷這種訪問,從而降低安全風險;
4自我調整存取控制
根據用戶、設備、訪問行為等持續的資訊收集和風險評估,自動化的決策並按照規則相應,比如切斷會話,或者降低訪問等級等操作。